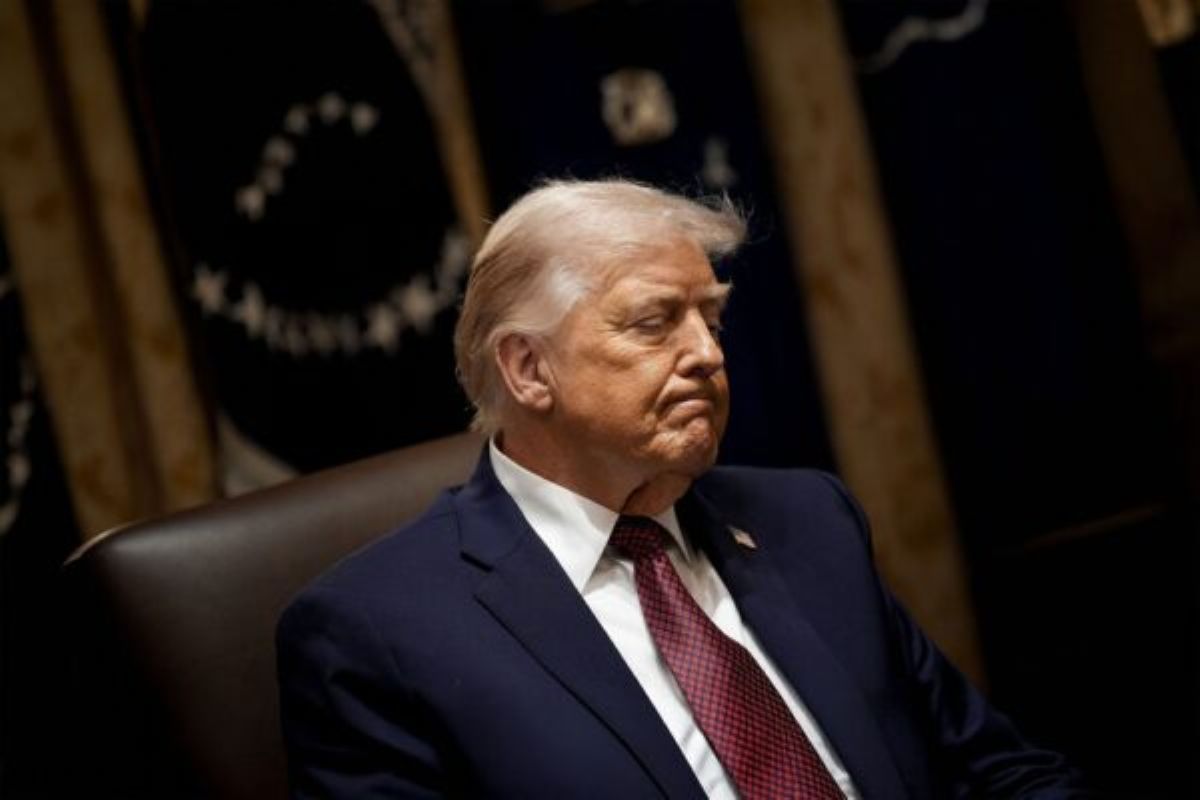

Donald Trump amerikai elnök aláírta azt a rendeletet, amelynek értelmében az Egyesült Államok szövetségi kormányzata a jövőben nem a „mesterséges intelligencia” (Artificial Intelligence, AI), hanem a „szuperintelligencia” (Super Intelligence, SI) kifejezést használja a technológia megnevezésére.
A Fehér Ház szerint az új elnevezés jobban tükrözi a technológia képességeit, amelyek már jóval túlmutatnak az emberi intelligencia egyes elemeinek utánzásán vagy automatizálásán.
„Ahogy ezek a képességek fejlődnek, egyre inkább nem pusztán mesterséges intelligenciáról, hanem a szuperintelligencia korszakáról beszélhetünk” – áll az elnöki rendeletben. A dokumentum szerint a kormányzati terminológiának is tükröznie kell a technológia átalakító erejét és az általa kínált lehetőségeket. Trump újságíróknak nyilatkozva úgy fogalmazott:
„Nem mesterséges, ebben mindannyian egyetértünk.”
A rendelet értelmében minden szövetségi ügynökségnek a „szuperintelligencia” vagy az „SI” rövidítést kell használnia hivatalos kommunikációjában, jelentéseiben, weboldalain és szakpolitikai dokumentumaiban. A Fehér Ház tudományos és technológiai tanácsadója 60 napon belül javaslatot készít egy hivatalos jogi definíció kidolgozására is – számolt be róa a Politico.
A döntés ugyanakkor szakmai vitákat váltott ki. A technológiai és tudományos közösségben a „szuperintelligencia” kifejezés már régóta egy olyan elméleti mesterséges intelligenciát jelöl, amely gyakorlatilag minden területen felülmúlja az emberi gondolkodást. Ilyen rendszer jelenleg nem létezik.
Az átnevezés egy szélesebb körű politikai vita része. Trump az ENSZ Közgyűlésén és későbbi nyilatkozataiban is elutasította a technológia szigorúbb szabályozását, mondván, az Egyesült Államoknak meg kell őriznie vezető szerepét a Kínával folytatott technológiai versenyben.
Kedden a Fehér Házban több vezető technológiai vállalat képviselője egy úgynevezett „erkölcsileg kötelező érvényű” megállapodást is aláírt a mesterséges intelligencia biztonságos fejlesztéséről. A dokumentum független auditokat, belső ellenőrzési mechanizmusokat és biztonsági felügyeletet ír elő annak érdekében, hogy a rendszerek rendeltetésszerűen működjenek, és ne jelentsenek kiberbiztonsági kockázatot.